Dashboard interactivo
Peticiones, bloqueos e IPs únicas en tiempo real, con gráficas por hora y desglose por tipo de tráfico.
CoreWAF bloquea bots, ataques y tráfico basura desde dentro de tu propia web.
Sin tarjeta · Configuración en minutos · Cancela cuando quieras
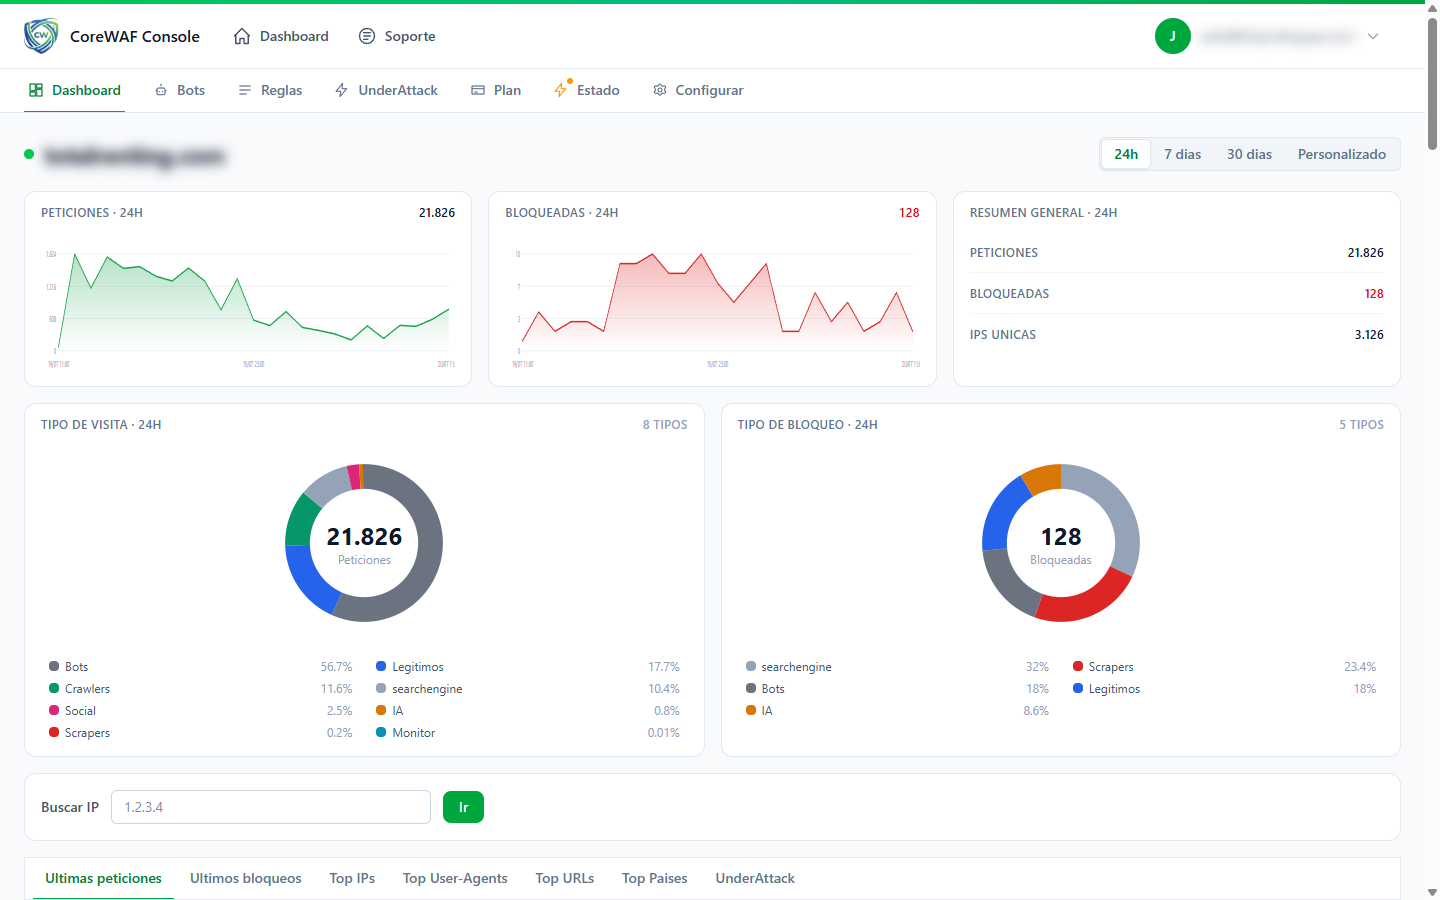
Peticiones, bloqueos e IPs únicas en tiempo real, con gráficas por hora y desglose por tipo de tráfico.
Bajo ataque activo, bloqueas todo el tráfico en un clic salvo tu whitelist. Lo desactivas cuando pase la tormenta.
Clasifica cada visita: bots, crawlers, scrapers, IAs y buscadores. Ves quién entra y bloqueas lo que sobra.
Bloquea por IP, CIDR, User-Agent o URL con operadores exactos: contains, starts, ends y exact.
Lo que marcas como legítimo no se bloquea nunca, pase lo que pase. Un clic para desbloquear.
Descubre de dónde vienen el tráfico y los ataques: top IPs, User-Agents, URLs y países.
Empiezas protegido: reglas preestablecidas contra bots, ataques y abusos conocidos, actualizadas a diario.
Personas de verdad que conocen el producto. Te ayudamos a configurar y a frenar ataques cuando hace falta.
Automatiza desde tu código con la API, o conecta tu WAF a Claude y otros asistentes de IA por MCP.
Sin cambiar DNS · Sin modo proxy.
Otros WAF y CDN del mercado
Tu servidor sigue siendo el único punto de entrada
€5,00 /mes
o 50 € al año — dos meses gratis
¿Necesitas más de 50 M al mes? Escríbenos y lo vemos. Contacto
Sí. CoreWAF está dentro de tu site, no en el edge, así que conviven sin pelearse. De hecho, CoreWAF te da datos reales de lo que tu site recibió tras el filtro del CDN, que el panel de Cloudflare no muestra.
Minutos. Creas la cuenta, añades el dominio y pegas una sola línea en tu web. Sin DNS, sin migraciones, sin reinicios.
Solo bloquea lo que tú definas. No hay reglas globales agresivas tipo OWASP CRS heredadas. Si una IP o User-Agent legítimo entra mal, lo añades a whitelist con un click y tiene prioridad sobre cualquier blacklist.
Te avisamos por correo al 70%, al 90% y al llegar al 100%. Si llegas al 100%, tu web sigue online pero el WAF deja de filtrar hasta el ciclo siguiente: nunca tiramos tu sitio. Con 50 M al mes le sobra margen a la mayoría de webs.
Sí: 50 € al año en vez de 60. Son dos meses gratis y un solo cargo. Puedes cambiar de mensual a anual cuando quieras; se aplica en tu siguiente renovación.
MCP es el estándar que usan los asistentes de IA para conectarse a herramientas externas. Conectas tu token de CoreWAF a Claude (o a cualquier cliente compatible) y le pides en lenguaje normal que bloquee una IP, que te diga quién te está atacando o que active el modo bajo ataque.
Fail-open por diseño: si la lógica del WAF falla, tu web sigue sirviendo tráfico como si no existiera. Bloquear visitantes legítimos es peor que no bloquear ataques durante un minuto.